

SOC – комплексная защита ваших цифровых активов
- Мониторинг событий ИБ 24/7/365.
- Уведомление о выявленных событиях ИБ.
- Реагирование на инциденты в круглосуточном режиме.
- Анализ инцидентов и формирование рекомендаций.
Кому подходит Security Operations Center (SOC)
Финтех
- Защита платёжной инфраструктуры и онлайн-банкинга
- Предотвращение недоступности клиентских кабинетов
Маркетплейсы
- Защита сайта и корзины в периоды распродаж
- Блокировка бот-атак на страницы товаров и цен
- Обеспечение доступности для клиентов и партнёров
IT (Информационные технологии)
- Обеспечение стабильной работы веб-приложений и API
- Многоуровневая фильтрация L3-L7 в облаке
- Интеграция с CI/CD и DevOps-циклом без сбоев
Госсектор
- Защита порталов госуслуг от перегрузки
- Снижение риска политически мотивированных атак
- Непрерывность доступа к критичным государственным системам
Основные функции SOC
Мониторинг и анализ
Блокировка вредоносного трафика и фильтрация по заданным правилам. Управление доступом к приложениям, сервисам и IP-адресам. Создание изолированных сегментов сети для защиты критически важных ресурсов.
Предотвращение и реагирование
Лёгкое развёртывание и масштабирование без физического оборудования. Адаптация под архитектуру сети и особенности трафика. Поддержка виртуальных сред и интеграция в существующую инфраструктуру без простоев.
Прозрачность и управление
Постоянный мониторинг трафика и запись событий. Уведомления о подозрительной активности. Экспертная поддержка при выборе конфигурации, настройке и сопровождении.
Экономия и эффективность
Снижение затрат на оборудование и обслуживание. Централизованное управление сетевой безопасностью в виртуальной среде. Эффективное использование ресурсов за счёт виртуализации.
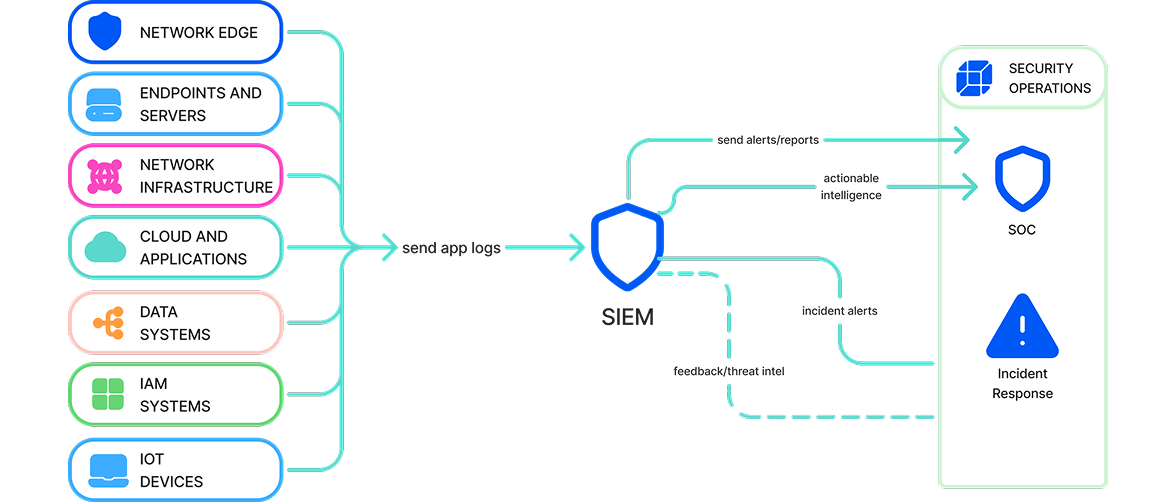
Как работает SOC
Мировые кейсы
 Target
Злоумышленники проникли во внутреннюю сеть через подрядчика по обслуживанию кондиционеров. Вредонос заразил POS-терминалы и начался сбор данных о картах клиентов. Система безопасности зафиксировала подозрительные действия, но ИБ-команда не отреагировала вовремя.
- Утечка 40 миллионов платёжных карт и 70 миллионов аккаунтов
- Прямые убытки по оценке — 162 млн долларов
- Уход CISO и массовые иски от клиентов
- SOC анализирует логи в реальном времени и выделяет критические события
- Был бы зафиксирован подозрительный вход от подрядчика и выявлено необычное поведение на POS-системах
- Инцидент был бы эскалирован и локализован до массовой утечки
 SolarWinds
В 2020 году злоумышленники внедрили бэкдор Sunburst в обновления ПО Orion. Клиенты устанавливали легитимное обновление, внутри которого находился скрытый вредоносный модуль. Через него атакующие получили доступ к внутренним сетям крупных компаний и госструктур США.
- Компрометация 18 000 организаций, установивших заражённое обновление
- Взлом десятков федеральных ведомств США (Минфин, Минторг и др.)
- Многолетние расследования и аудит всех поставок ПОноголетние расследования и аудит всех поставок ПО
- Обнаружение аномальной активности обновлений Orion
- Выявление нехарактерных сетевых соединений с C2-серверами
