

Устойчивость к DDoS: стабильность вашего бизнеса под защитой
- Многоуровневая фильтрация трафика: L3, L4, L7
- Геораспределённые узлы фильтрации
- Фильтрация вредоносного трафика до попадания в сеть клиента
- Подключение через DNS или BGP
Кому подходит Защита от DDoS-атак
Финтех
- Защита платёжной инфраструктуры и онлайн-банкинга
- Предотвращение недоступности клиентских кабинетов
Маркетплейсы
- Защита сайта и корзины в периоды распродаж
- Блокировка бот-атак на страницы товаров и цен
- Обеспечение доступности для клиентов и партнёров
IT (Информационные технологии)
- Обеспечение стабильной работы веб-приложений и API
- Многоуровневая фильтрация L3-L7 в облаке
- Интеграция с CI/CD и DevOps-циклом без сбоев
Госсектор
- Защита порталов госуслуг от перегрузки
- Снижение риска политически мотивированных атак
- Непрерывность доступа к критичным государственным системам
Как DDoS-защита предотвращает атаки?
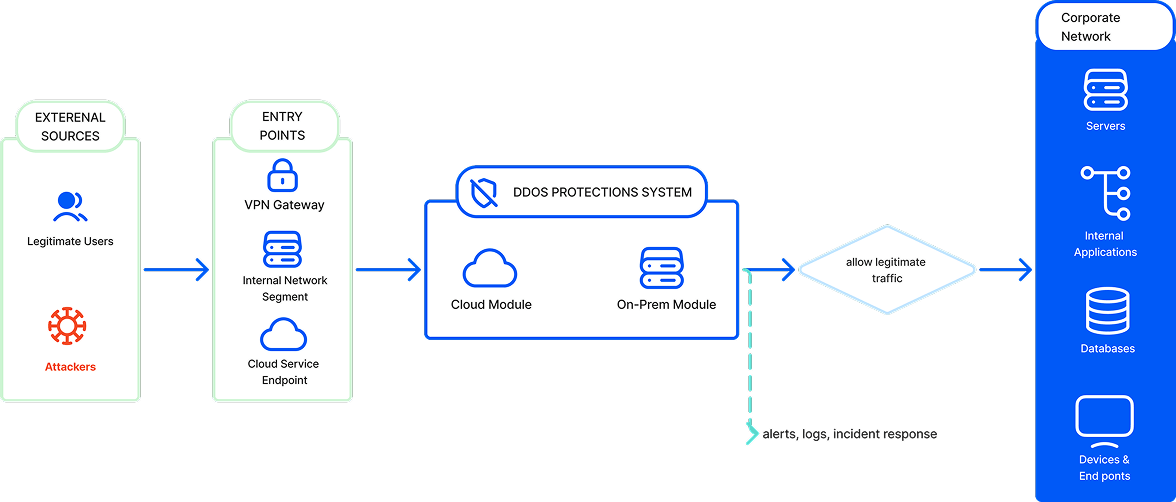
Фильтр трафика
Вредоносные запросы отфильтровываются в реальном времени до попадания в корпоративную сеть, обеспечивая доступ только к легитимному трафику
Аналитика
Система круглосуточно анализирует трафик, выявляя и блокируя подозрительные всплески активности
Гибкая настройка
Позволяет адаптировать защиту под специфические требования бизнеса, сохраняя доступность сервисов для клиентов
Многоуровневость
Многоуровневая фильтрация - это анализ и блокировка трафика на нескольких уровнях: сетевом (L3), транспортном (L4) и прикладном (L7)
Как работает Защита от DDoS-атак
Мировые кейсы
 GitHub
GitHub подвергся крупнейшей на тот момент DDoS-атаке — до 1.35 терабит в секунду. Атака шла через уязвимые Memcached-серверы и привела к временному отключению
- Деградация производительности части сервисов клиентов
- Экстренное масштабирование фильтров и перенаправление трафика
- Рост стоимости обработки сетевого трафика
- Раннее выявление и блокировка CLDAP-усиленного трафика
- Отбрасывание крупного вредоносного UDP-потока до входа в сеть
 Google
 - крупнейшая экосистема интернет-сервисов и облачных платформ. В 2023 году Google столкнулся с рекордной HTTP-DDoS атакой мощностью 398 миллионов запросов в секунду. Атакующие использовали бот-сети и взломанные прокси создавая огромный поток HTTP-трафика, способный перегрузить региональные дата-центры и вызвать массовую деградацию сервисов.
- Критические всплески нагрузки на глобальную сеть Google
- Временные задержки в работе отдельных сервисов
- Рост операционных расходов из-за экстренного масштабирования защиты
- Фильтрация HTTP-флуда с использованием поведенческого анализа
- Блокировка бот-сетей и вредоносных прокси-узлов
