

Virtual Firewall – гибкая защита без физического оборудования
- Предоставление отдельного VDOM на базе FortiGate.
- Включает IPS, сетевой антивирус, AntiSpam и URL-фильтрацию.
- Создание и настройка политик безопасности.
- Техническая поддержка и сопровождение.
Кому подходит Virtual Network Firewall
Финтех
- Защита платёжной инфраструктуры и онлайн-банкинга
- Предотвращение недоступности клиентских кабинетов
Маркетплейсы
- Защита сайта и корзины в периоды распродаж
- Блокировка бот-атак на страницы товаров и цен
- Обеспечение доступности для клиентов и партнёров
IT (Информационные технологии)
- Обеспечение стабильной работы веб-приложений и API
- Многоуровневая фильтрация L3-L7 в облаке
- Интеграция с CI/CD и DevOps-циклом без сбоев
Госсектор
- Защита порталов госуслуг от перегрузки
- Снижение риска политически мотивированных атак
- Непрерывность доступа к критичным государственным системам
Основные функции Virtual Network Firewall
Безопасность и контроль
Блокировка вредоносного трафика и фильтрация по заданным правилам. Управление доступом к приложениям, сервисам и IP-адресам. Создание изолированных сегментов сети для защиты критически важных ресурсов.
Гибкость и масштабируемость
Лёгкое развёртывание и масштабирование без физического оборудования. Адаптация под архитектуру сети и особенности трафика. Поддержка виртуальных сред и интеграция в существующую инфраструктуру без простоев.
Экономия и эффективность
Снижение затрат на оборудование и обслуживание. Централизованное управление сетевой безопасностью в виртуальной среде. Эффективное использование ресурсов за счёт виртуализации.
Управляемость и поддержка
Постоянный мониторинг трафика и запись событий. Уведомления о подозрительной активности. Экспертная поддержка при выборе конфигурации, настройке и сопровождении.
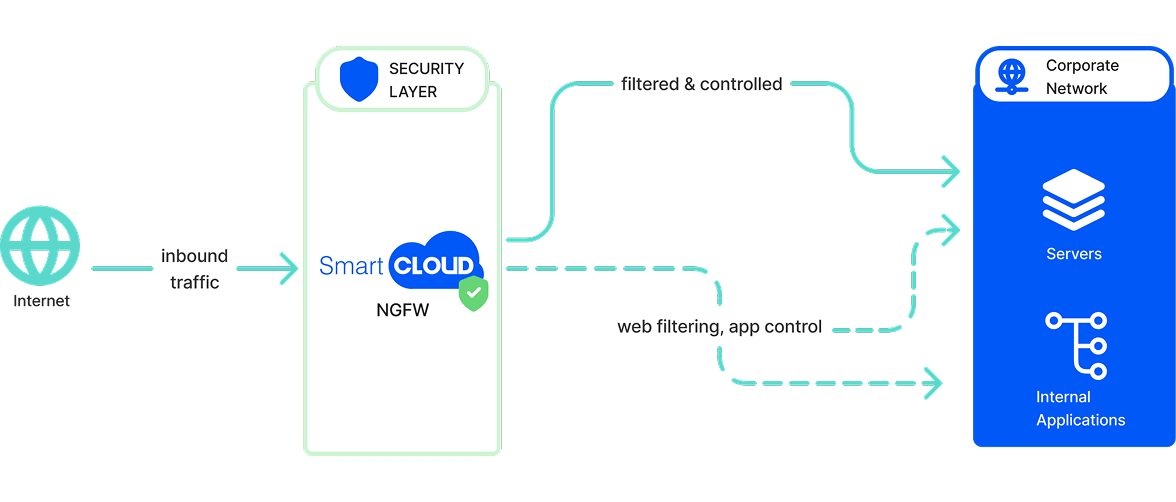
Как работает Virtual FireWall
Мировые кейсы
 Equifax
Злоумышленники воспользовались уязвимостью в веб-приложении для обработки обращений клиентов и получили доступ ко внутренним системам компании. Они смогли выгрузить личные данные 147 миллионов пользователей.
- Потери около £60 миллионов
- Утечка чувствительных данных
- Массовый отток клиентов
- С помощью VDOM можно было бы выносить каждый веб-сервис в отдельный виртуальный домен
- Индивидуальная политика безопасности на входящий трафик из интернета
- Быстрая изоляция атакуемой зоны и предотвращение распространения атаки на другие ресурсы
 Microsoft Exchange Server
В 2021 году злоумышленники массово эксплуатировали цепочку уязвимостей ProxyLogon в Exchange Server. Через веб-интерфейс почтового сервера они получали удалённый доступ к корпоративным сетям, выгружали почту, устанавливали веб-шеллы и перемещались по внутренней инфраструктуре.
- Сотни тысяч уязвимых серверов по всему миру
- Утечка корпоративной переписки и конфиденциальных файлов
- Массовое развертывание веб-шеллов на серверах компаний
- Сегментация сети и ограничение доступа к почтовым серверам
- Фильтрация подозрительных исходящих соединений от скомпрометированных хостов
